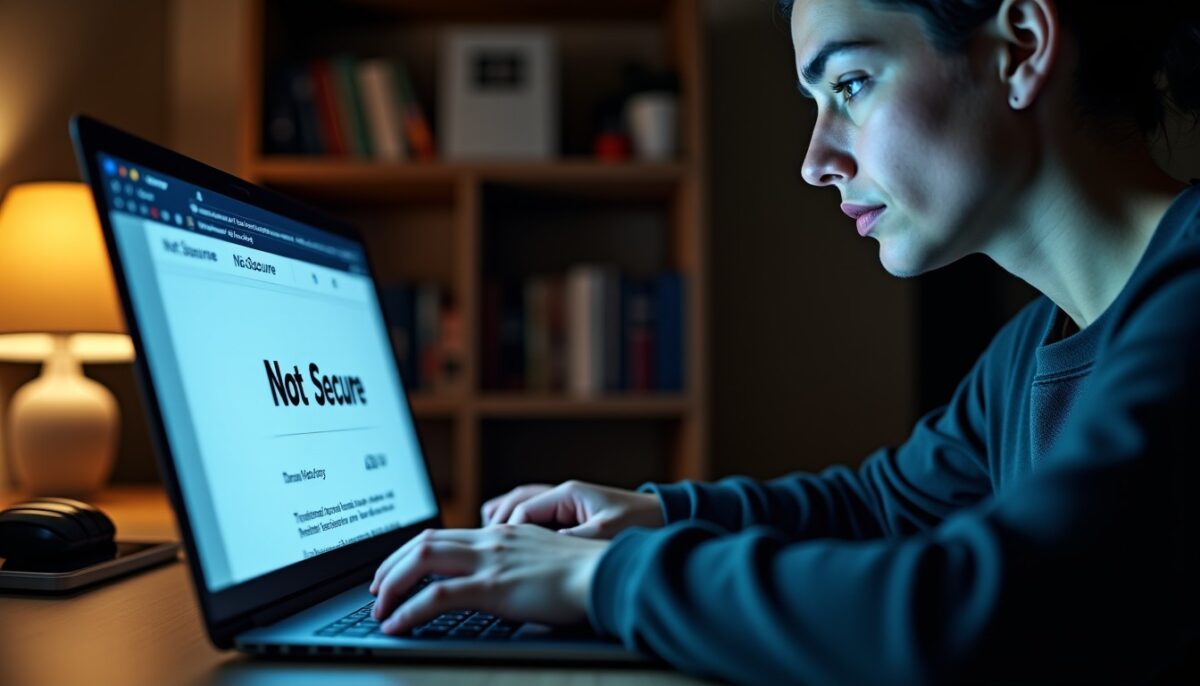
Lorsque votre navigateur affiche un avertissement « connexion non sécurisée » sur un site web, il signale un risque potentiel pour la protection des données échangées. Cette alerte sécurité peut provenir d’un usage du protocole HTTP non chiffré, d’un certificat SSL expiré ou invalide, voire d’interceptions réseau comme un proxy ou un antivirus. Face à cette notification, il convient de garder son calme et de suivre une démarche précise pour diagnostiquer la cause et réagir efficacement. Nous allons voir en détail comment :
- identifier l’origine de la connexion non sécurisée ;
- éviter les erreurs qui aggravent la situation ;
- effectuer les vérifications nécessaires en toute sécurité ;
- prévenir les incidents sur le long terme pour une navigation sûre.
Ce guide s’adresse autant aux amateurs du web qu’aux utilisateurs plus aguerris souhaitant maîtriser les enjeux de la sécurité internet en 2026 et protéger leurs flux de données des risques de piratage.
A lire aussi : Pourquoi votre téléphone se décharge-t-il pendant la nuit et comment y remédier ?
Table des matières
Un message de connexion non sécurisée s’affiche lorsque le navigateur ne peut pas garantir la confidentialité ou l’authenticité des données échangées. Les raisons les plus courantes sont :
- le site fonctionne en HTTP, donc sans chiffrement ;
- le certificat SSL du site est expiré, non valide, ou ne correspond pas au nom de domaine ;
- une interception sur le réseau, souvent via un portail Wi-Fi public, un antivirus ou un proxy qui altère le certificat ;
- des réglages locaux erronés comme une date/heure incorrecte sur l’appareil.
Il est essentiel de bien distinguer entre un site non chiffré et un problème lié au certificat. Le premier expose toutes les données en clair, mettant à mal la protection des données, alors que un souci de certificat peut être temporaire ou local à votre configuration. La bonne réaction dépend de ce diagnostic.
A lire en complément : Conversation Instagram introuvable : causes possibles et méthodes pour la récupérer
Symptômes clés à observer pour diagnostiquer le problème
Avant toute action, relevez les éléments suivants :
- l’URL exacte et le protocole utilisé (http ou https) ;
- le message d’erreur précis et le code affiché (ex. certificat expiré, nom invalide, etc.) ;
- si l’alerte concerne un seul site ou plusieurs ;
- la situation sur un autre navigateur, appareil ou réseau.
Ces critères vous orienteront vers la cause et éviteront des changements inutiles. Par exemple, une erreur récurrente sur tous les sites en HTTPS sur un réseau Wi-Fi public laisse penser à une interception, tandis que l’erreur sur un seul site seulement évoque un défaut de certificat.
Quels gestes adopter en cas d’alerte « connexion non sécurisée » ?
En premier lieu, stoppez toute saisie de données sensibles (identifiants, mots de passe, coordonnées bancaires). Ne cherchez pas à contourner l’erreur par défaut, surtout pour des sites de banque, d’administration ou de paiement.
Voici une procédure à suivre pour réagir efficacement à cet avertissement :
- Fermez les formulaires pour éviter la transmission accidentelle de données.
- Notez les informations clés : domaine, message d’erreur, protocole, heure.
- Vérifiez la date et l’heure de votre appareil. Une horloge fausse provoque souvent l’erreur.
- Essayez le site sur un autre navigateur ou un autre appareil pour voir si le problème persiste.
- Testez une autre connexion réseau (exemple : données mobiles au lieu d’un Wi-Fi public).
- Contactez le propriétaire du site ou l’administrateur réseau en fournissant les preuves recueillies.
Cette méthode aide à isoler la cause, qu’elle soit locale, réseau ou côté serveur. Elle évite de compromettre la sécurité de vos données et facilite une résolution ciblée.
Exemples de situations courantes et solutions adaptées
Pour mieux saisir les bons réflexes, voici un tableau illustrant les principaux scénarios d’alerte « connexion non sécurisée » et la réaction la plus sûre pour chacun :
| Situation détectée | Indice décisif | Action recommandée |
|---|---|---|
| Page HTTP (pas de chiffrement) | Navigateur affiche Non sécurisé sans erreur de certificat | Quitter la page ou accéder à l’adresse HTTPS officielle si disponible |
| Certificat SSL invalide ou expiré | Erreur spécifique sur un seul domaine, affecte plusieurs appareils | Contacter le propriétaire et éviter d’accepter l’exception dans les services sensibles |
| Date/heure incorrecte | Plusieurs certificats semblent expirés | Activer la synchronisation automatique de l’horloge sur l’appareil |
| Réseau interceptant la connexion | Tous les sites HTTPS échouent uniquement sur un Wi-Fi public ou d’entreprise | Utiliser un réseau alternatif fiable et alerter l’administrateur réseau |
| Logiciel local (antivirus, proxy) | Erreur sur un navigateur ou un appareil spécifique | Mettre à jour le logiciel et vérifier ses paramètres de sécurité |
Quelques erreurs à éviter pour ne pas aggraver le problème
Face à une alerte de sécurité liée à une connexion non sécurisée, il peut être tentant de chercher des raccourcis. Nous vous invitons à éviter ces réactions qui compliquent souvent le diagnostic :
- Saisir des données sensibles sur une page HTTP, ce qui expose les informations à une interception ;
- Accepter de manière permanente une exception de certificat pour un site bancaire ou de paiement ;
- Modifier manuellement la date/heure pour contourner l’alerte sans solutionner la cause réelle ;
- Installer des certificats inconnus sur un réseau public sans vérification ou supprimer les protections d’un appareil professionnel.
Ces pratiques affaiblissent la sécurité internet et augmentent le risque de piratage ou de fuite de données. Pour approfondir la compréhension des pièges classiques sur les sites, nous recommandons la lecture de l’article sur les pièges de sécurité WordPress, qui contient des conseils précieux sur la protection des plateformes web.
Comment prévenir efficacement que le problème ne revienne ?
Le maintien d’un environnement sécurisé repose sur des vérifications régulières et la maîtrise des outils :
- valider que les sites sensibles utilisent systématiquement le protocole HTTPS avec un certificat SSL valide couvrant le bon nom de domaine ;
- surveiller les appareils en activant la synchronisation automatique de l’heure et des mises à jour système ;
- tester les connexions sur différents réseaux fiables pour identifier rapidement les interceptions ;
- former les utilisateurs à signaler toute alerte sécurité et à ne jamais contourner les messages d’erreur.
Les professionnels et administrateurs peuvent aussi s’appuyer sur des ressources complémentaires pour optimiser la gestion des clés et des accès, comme cet article sur les clés de sécurité physiques, désormais indispensables pour renforcer une architecture fiable en 2026.
Auteur/autrice
Publications similaires
Android Auto sans fil ne répond pas : guide pratique pour résoudre le problème
Lorsque Android Auto sans fil ne répond pas, plusieurs raisons techniques peuvent en être la cause, impliquant la compatibilité du véhicule, les...
Lire la suite
API Gemini : comprendre et résoudre l’erreur 13 INTERNAL, quelles vérifications effectuer ?
L’erreur 13 INTERNAL sur l’API Gemini signifie qu’un dysfonctionnement interne est survenu lors du traitement de votre requête, empêchant la génération d’une...
Lire la suite
Casque Bluetooth grésillant : astuces pour un son clair et impeccable
Un casque Bluetooth grésillant altère l’expérience d’écoute, mais ce problème peut souvent être résolu rapidement avec quelques vérifications et ajustements précis. La...
Lire la suite
Gemini répond en anglais : comment le configurer pour qu’il réponde en français ?
Lorsque Gemini répond en anglais à vos questions en français, ce décalage peut s’expliquer par divers facteurs liés à la configuration de...
Lire la suite
Casque Bluetooth introuvable sous Windows : guide pratique pour résoudre le problème
Vous rencontrez un problème de connexion casque Bluetooth sous Windows ? Un casque Bluetooth introuvable ne signifie pas toujours un dysfonctionnement sonore,...
Lire la suite
Google Drive ne s’ouvre plus sur Mac : solutions pratiques pour résoudre le problème
Lorsque Google Drive ne s’ouvre plus sur un Mac, plusieurs causes peuvent être à l’origine de ce dysfonctionnement, qu’il s’agisse de problèmes...
Lire la suite